对应内部控制规范关于"分事行权、分岗设权、分级授权"、"关键控制措施固化到信息系统"与"风险监测预警"的要求,把平台能力归纳为三个模块:审批权限表定义"谁来批",规则中心定义"该怎么走",风险预警提示"哪里可能出事"。三者共用同一套制度、规则与留痕数据。
政策依据:《行政事业单位内部控制规范(修订征求意见稿)》(财政部办公厅 财办会〔2026〕36号;2026-10-08 公开)。该规范为修订征求意见稿,非正式施行稿,不作为评价或检查的执行依据;现行执行依据仍为财会〔2012〕21号、财会〔2025〕24号、财会〔2026〕2号。
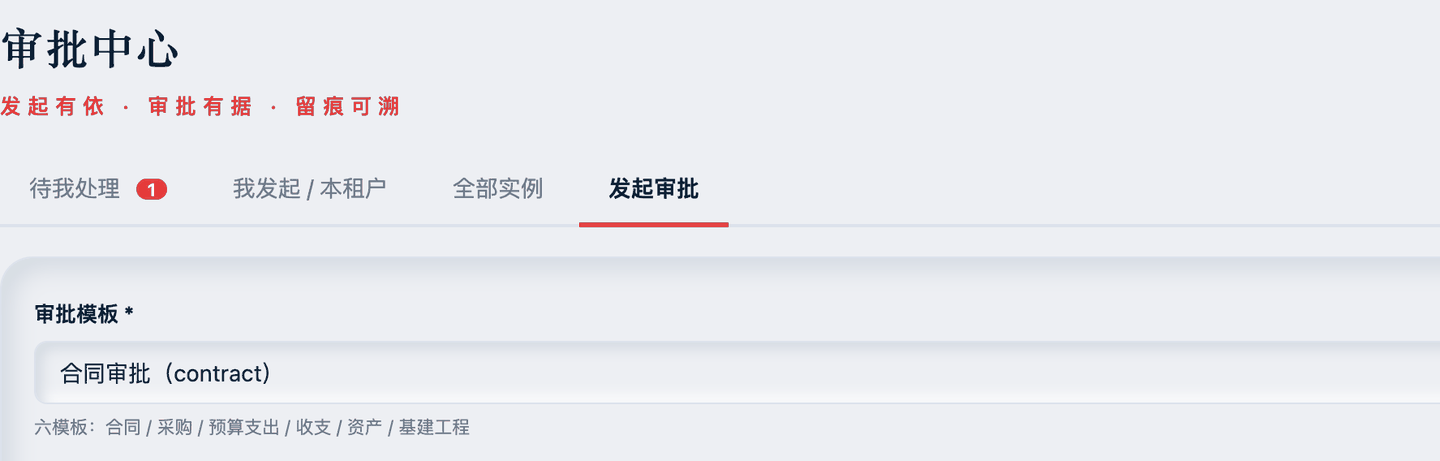
把"谁能批什么、多少额度、几级审批、超时怎么办"写成一张可执行的表。表的内容由单位按内部制度确定,平台提供模板、校验工具与操作留痕。
合同、采购、预算支出、收支、资产、基建工程六类事项内置模板,开通即可用,也可在此基础上改为本单位版本;支持多节点、会签、加签、驳回与撤回。
行=事项、列=岗位或层级、格=审批阈值(金额区间)与是否需集体决策。例如单笔 5,000 元以下由经办复核与部门负责人审批、5,000 元至 5 万元由分管领导审批、5 万元以上提交班子会审议——阈值为示例,实际由单位设定。
支持按授权书向下授权并留痕;对定期轮岗到期事项予以提醒,提醒记录可查。
节点超时自动提醒,并按单位设定升级;转办过程留痕,责任不因转办而消失。
记录处理人、时间、处理意见、所附材料与所依据的规则条目,便于事后复核与检查备查。
可指定岗位之间不得由同一人兼任(如经办与审批、审核与付款),在提交与审批环节自动校验并阻断,阻断过程留痕。
权限表的具体内容由单位按内部制度确定;平台提供配置工具与操作留痕,不代替单位确定权限。
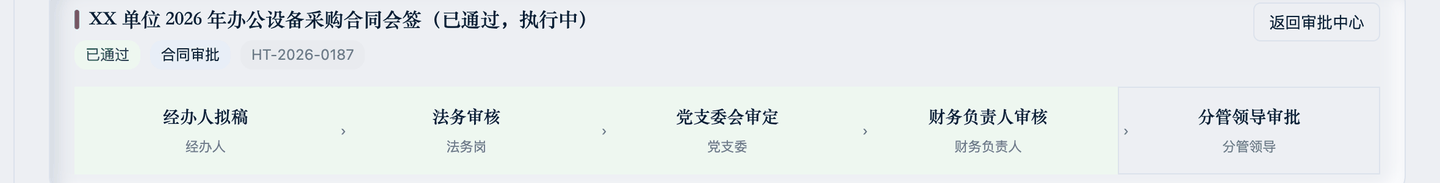
界面示意(已脱敏):审批节点流转与当前状态。
把政策依据与本单位制度逐条拆成控制节点,形成「政策依据(POL)→ 规则卡 → 控制节点 → 表单 → 系统落点」的链条。规则卡可检索、可溯源、可一键引用,是权限表与风险预警的公共底座。
POL-IC-001 §4.4(该编号为桥云政策库内部编号,仅供核对使用)。术语说明:本页所称"单位资金",指除财政拨款收入和财政专户管理资金以外的收入(含事业收入、上级补助收入、附属单位上缴收入、事业单位经营收入及其他收入),依《预算管理一体化规范(2.0版)》(财办〔2023〕12号)。
按四类预警来源自动识别异常事项,分级提示并推动闭环处理。预警只是提示与留痕,不替代单位的判断与决策。
如未立项先采购、超标准支出、缺验收即付款等与规则卡控制节点不符的情形。
如单笔金额超出授权额度、预算执行率异常、采购节资率异常偏低等情形。
如审批节点超时、整改事项逾期、内部控制报告编报逾期等情形。
如拆分采购规避招标、同一供应商连续中标、月末集中支付、关联方交易等组合特征。
边界说明:预警信息仅在本单位范围内提示与留痕,不对外报送;不构成对单位或个人的合规结论,不替代单位负责人与审批岗位的判断。
审批功能在网页端完整提供;小程序端提供入口,便于随时查看与处理。两端使用同一套流程与留痕数据。
小程序端提供审批相关的入口,便于在移动场景下查看与处理待办。完整功能以网页端为准。
账号开通与权限分配由单位管理员在平台内完成;具体开通事宜可通过本页下方联系方式沟通。
本页所述能力以平台当前版本为准;具体功能与配置项以单位开通后的实际版本为准。